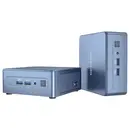
Totaal (€ 529,00 / Stuk)
€ 529,00
incl. btw
Gratis verzending*
Incl. 14 dagen retourrecht
Highlights & Details
Intel NUC 12 Pro Kit NUC12WSHv5 Barebone
- 7680 x 4320 Pixel
- Intel® Core™ i5 i5-1250P 12e generatie (Alder Lake) 12 Kern(en) / max. 4.4 GHz
- DDR4-SDRAM 3200 MHz
- Intel IRIS Xe Graphics
- Zonder besturingssysteem
Technische specificaties
- Soortnaam
Barebone
- Model
NUC 12 Pro Kit NUC12WSHv5
- Displayresolutie
7680 x 4320 Pixel
- Processorserie
Intel® Core™ i5
- Processor
Intel Core ® i5 i5-1250P
- Processor / model
i5-1250P
- Processor / generation
12e generatie (Alder Lake)
- Processorkernen (aantal)
12 x
- Processor turbo-kloksnelheid (max.)
4.4 GHz
- Processor / cache
12 MB
- Geheugentype
DDR4-SDRAM
- Werkgeheugen / snelheid
3200 MHz
- Aantal geheugenkaartplaatsen
2
- Werkgeheugen / Max. uitrusting
64 GB
- On-Board video-adapter
Nee
- On-Board video-adapter (merk GPU)
Intel
- On-Board video-adapter (model)
IRIS Xe Graphics
- Opslagcapaciteit HDD (totaal)
0 GB
- HDD 1 capaciteit
0 GB
- Bluetooth versie
5.2
- Mobiel internet
WiFi
- Toetsenbordlayout
Geen toetsenbord meegeleverd
- Aantal DisplayPort
1 x
- Aantal HDMI
1 x
- Aantal Thunderbolt
2 x
- Aantal USB type A 2.0
1 x
- Aantal USB type A 3.1 / 3.2 Gen 1
3 x
- Interfaces
HDMI
WiFi
Gigabit-LAN (1 Gbit/s)
USB-A 3.2 Gen 1
DisplayPort
USB-A 2.0
Thunderbolt 4
- Kleur (specifiek)
Zwart
- Breedte
117 mm
- Hoogte
54 mm
- Diepte
112 mm
- Vermogen netvoeding
120 W
- Besturingssysteem (versie)
Zonder besturingssysteem
- Bouwhoogte
54 mm
- Aantal HDMI
1 x
- Vormfactor
M.2-module
- Koeling
Actief
- Klokfrequentie
3200 MHz
- Vormfactor
UCFF
- UKCA
Ja
Documenten en downloads
Gebruiksaanwijzingen en veiligheidsinformatie
Gebruiksaanwijzingen en veiligheidsinformatie 2841323 Intel Barebone NUC 12 Pro Kit NUC12WSHv5 Intel® Core™ i5 i5-1250P 4.4 GHz Intel IRIS Xe Graphics FreeDOS RNUC12WSHV50002
Omschrijving
Intel Trusted-Execution-techniek
De Intel ® Trusted-Execution-techniek verhoogt de veiligheid van PC's. Het omvat een aantal hardwareuitbreidingen voor Intel ® processors en chipsets, die extra beveiligingsfuncties voor het digitale platform bieden, zoals het veilig starten van systeemprogramma's en het besturingssysteem en het uitvoeren van toepassingen in een beveiligd gebied. Dit maakt een omgeving mogelijk waarin toepassingen op een eigen, door alle andere software van het systeem afgesloten gebied worden uitgevoerd.
Intel ® directed-I/O-virtualisatietechniek (VT-d)
De Intel ® directed-I/O-virtualisatietechniek (VT-d) zet de bestaande ondersteuning van virtualisatieoplossingen voor de IA-32 (VT-x) en systemen met Itanium ® -processoren (VT-i) voort en breidt deze uit met nieuwe ondersteuning voor I/O-apparaatvirtualisatie. De Intel VT-d helpt gebruikers de veiligheid en betrouwbaarheid van systemen en de prestaties van I/O-apparaten in een gevirtualiseerde omgeving te verbeteren.
Intel ® virtualisatietechniek (VT-x)
Met de Intel ® Virtualization-technologie (VT-x) kan een hardwareplatform als meerdere „virtuele” platforms worden gebruikt. Deze biedt verbeterde beheerbaarheid door minder uitvaltijd en een behoud van de productiviteit, doordat de rekenprocessen in afzonderlijke partities worden verschoven.
Intel ® AES New Instructions
Intel ® AES New Instructions (Intel ® AES-NI) is een verzameling van instructies voor snelle en veilige codering en decodering van gegevens. AES-NI zijn waardevolle componenten voor cryptografische toepassingen, bijv. voor: Toepassingen voor massacodering/decodering, verificatie, genereren van willekeurige nummers en codering van verificatie.
TPM-versie
TPM (Trusted platform module) is een component die bij het opstarten van het systeem met behulp van opgeslagen beveiligingssleutels, wachtwoorden en encryptie- en hashfuncties veiligheid op hardwareniveau biedt.
Intel ® me firmware versie
De Intel ® Management Engine firmware (Intel ® me FW) maakt gebruik van geïntegreerde platformfuncties en beheer- en beveiligingstoepassingen voor het op afstand beheren van out-of-band computers binnen een netwerk.
Max. Turbo-klokfrequentie
De maximale turboklokfrequentie is de maximale klokfrequentie met één kern, waarbij de processor met de Intel ® Turbo Boost-techniek en, indien aanwezig, met Intel ® Thermal Velocity Boost kan worden gebruikt. De frequentie wordt in Gigahertz (GHz) gemeten resp. in miljard klokken per seconde.
Intel ® vPro ® platformkwalificatie
Het Intel vPro ® platform is een reeks hardware- en technologieën die worden gebruikt voor het maken van business-computing-eindpunten met eersteklas prestaties, geïntegreerde beveiliging, moderne beheerbaarheid en platformstabiliteit.
Intel HD-audiotechniek
Intel ® High Definition Audio (Intel ® HD-audio) kan meer kanalen met hoge kwaliteit weergeven dan vorige geïntegreerde audioformaten. Bovendien biedt Intel High-Definition-Audio de techniek die nodig is om de nieuwste audio-inhoud te ondersteunen.
Ingebouwde videokaart
De geïntegreerde grafische kaart biedt buitengewone grafische kwaliteit, snelle grafische prestaties en flexibele weergaveopties, zonder een aparte grafische kaart te gebruiken.
Intel ® Optane geheugen ondersteund
Intel ® Optane ® -geheugen is een revolutionaire nieuwe klasse van niet-vluchtig geheugen, die tussen het systeemgeheugen en het datageheugen is geplaatst om de prestaties en reactiesnelheid van het systeem te versnellen. In combinatie met het Intel Rapid-Storage-Technology-stuurprogramma beheert hij naadloos meerdere geheugenniveaus bij de implementatie van een virtuele drive voor het besturingssysteem. Dit zorgt ervoor dat vaak gebruikte gegevens zich op het snelste opslagniveau bevinden. Voor Intel Optane geheugen is een specifieke hardware- en softwareconfiguratie nodig. Zie voor de configuratie-eisen.
TPM
De Trusted platform module (TPM) is een component van het moederbord die speciaal is ontwikkeld om de platformbeveiliging te verbeteren en verder gaat dan de functies van moderne software, doordat het een beschermd gebied biedt voor belangrijke processen en andere veiligheidskritieke taken. De Trusted platform-module gebruikt zowel hardware als software voor de bescherming van encryptie- en handtekeningssleutels in de meest gevoelige fasen, namelijk wanneer de sleutels ongecodeerd in slechts tekstvorm worden gebruikt.
De teksten voor dit artikel zijn automatisch vertaald.
De Intel ® Trusted-Execution-techniek verhoogt de veiligheid van PC's. Het omvat een aantal hardwareuitbreidingen voor Intel ® processors en chipsets, die extra beveiligingsfuncties voor het digitale platform bieden, zoals het veilig starten van systeemprogramma's en het besturingssysteem en het uitvoeren van toepassingen in een beveiligd gebied. Dit maakt een omgeving mogelijk waarin toepassingen op een eigen, door alle andere software van het systeem afgesloten gebied worden uitgevoerd.
Intel ® directed-I/O-virtualisatietechniek (VT-d)
De Intel ® directed-I/O-virtualisatietechniek (VT-d) zet de bestaande ondersteuning van virtualisatieoplossingen voor de IA-32 (VT-x) en systemen met Itanium ® -processoren (VT-i) voort en breidt deze uit met nieuwe ondersteuning voor I/O-apparaatvirtualisatie. De Intel VT-d helpt gebruikers de veiligheid en betrouwbaarheid van systemen en de prestaties van I/O-apparaten in een gevirtualiseerde omgeving te verbeteren.
Intel ® virtualisatietechniek (VT-x)
Met de Intel ® Virtualization-technologie (VT-x) kan een hardwareplatform als meerdere „virtuele” platforms worden gebruikt. Deze biedt verbeterde beheerbaarheid door minder uitvaltijd en een behoud van de productiviteit, doordat de rekenprocessen in afzonderlijke partities worden verschoven.
Intel ® AES New Instructions
Intel ® AES New Instructions (Intel ® AES-NI) is een verzameling van instructies voor snelle en veilige codering en decodering van gegevens. AES-NI zijn waardevolle componenten voor cryptografische toepassingen, bijv. voor: Toepassingen voor massacodering/decodering, verificatie, genereren van willekeurige nummers en codering van verificatie.
TPM-versie
TPM (Trusted platform module) is een component die bij het opstarten van het systeem met behulp van opgeslagen beveiligingssleutels, wachtwoorden en encryptie- en hashfuncties veiligheid op hardwareniveau biedt.
Intel ® me firmware versie
De Intel ® Management Engine firmware (Intel ® me FW) maakt gebruik van geïntegreerde platformfuncties en beheer- en beveiligingstoepassingen voor het op afstand beheren van out-of-band computers binnen een netwerk.
Max. Turbo-klokfrequentie
De maximale turboklokfrequentie is de maximale klokfrequentie met één kern, waarbij de processor met de Intel ® Turbo Boost-techniek en, indien aanwezig, met Intel ® Thermal Velocity Boost kan worden gebruikt. De frequentie wordt in Gigahertz (GHz) gemeten resp. in miljard klokken per seconde.
Intel ® vPro ® platformkwalificatie
Het Intel vPro ® platform is een reeks hardware- en technologieën die worden gebruikt voor het maken van business-computing-eindpunten met eersteklas prestaties, geïntegreerde beveiliging, moderne beheerbaarheid en platformstabiliteit.
Intel HD-audiotechniek
Intel ® High Definition Audio (Intel ® HD-audio) kan meer kanalen met hoge kwaliteit weergeven dan vorige geïntegreerde audioformaten. Bovendien biedt Intel High-Definition-Audio de techniek die nodig is om de nieuwste audio-inhoud te ondersteunen.
Ingebouwde videokaart
De geïntegreerde grafische kaart biedt buitengewone grafische kwaliteit, snelle grafische prestaties en flexibele weergaveopties, zonder een aparte grafische kaart te gebruiken.
Intel ® Optane geheugen ondersteund
Intel ® Optane ® -geheugen is een revolutionaire nieuwe klasse van niet-vluchtig geheugen, die tussen het systeemgeheugen en het datageheugen is geplaatst om de prestaties en reactiesnelheid van het systeem te versnellen. In combinatie met het Intel Rapid-Storage-Technology-stuurprogramma beheert hij naadloos meerdere geheugenniveaus bij de implementatie van een virtuele drive voor het besturingssysteem. Dit zorgt ervoor dat vaak gebruikte gegevens zich op het snelste opslagniveau bevinden. Voor Intel Optane geheugen is een specifieke hardware- en softwareconfiguratie nodig. Zie voor de configuratie-eisen.
TPM
De Trusted platform module (TPM) is een component van het moederbord die speciaal is ontwikkeld om de platformbeveiliging te verbeteren en verder gaat dan de functies van moderne software, doordat het een beschermd gebied biedt voor belangrijke processen en andere veiligheidskritieke taken. De Trusted platform-module gebruikt zowel hardware als software voor de bescherming van encryptie- en handtekeningssleutels in de meest gevoelige fasen, namelijk wanneer de sleutels ongecodeerd in slechts tekstvorm worden gebruikt.
De teksten voor dit artikel zijn automatisch vertaald.
Uitvoering
- Type behuizing: UCFF producttype: Mini-PC Barebone. BIOS-type: EEPROM. Ondersteund werkgeheugen: DDR4-SDRAM aantal geheugensleuven: 2 RAM-geheugen maximaal: 64 GB. Ondersteunde geheugenstations: SSD-geheugendrive-interface: M.2 Serial ATA III. Aantal Ethernet-LAN-aansluitingen (RJ-45): 1. WiFi-standaarden: WiFi 6e (802.11ax) Bluetooth-versie: 5.2. Koeling: Actief. Voeding: 120 W
Opmerkingen
De afbeelding van het artikel kan enigszins afwijken van de technische specificaties.
- HDMI is een geregistreerd handelsmerk van HDMI Licensing L.L.C.
- Bluetooth is een geregistreerd handelsmerk van Bluetooth SIG, Inc.
Wat voor soort PC's (systemen) zoekt u?
- Acer mini-PC's
- All-in-One PC's
- Asus Gaming PC's
- Asus mini-PC's
- Barebones
- Desktop PC Windows
- Desktop PC's
- Game-PC's
- GMKtec mini-PC's
- HP Gaming PC's
- HP PC's
- HP Servers
- HP Workstations
- Industriële PC's
- Lenovo desktop PC's
- Lenovo mini-PC's
- Lenovo workstations
- Mac Mini
- Mini PC Windows 11
- Mini-PC's
- Mini-PC's (HTPC)
- Mini-PC's i5
- Mini-PC's i7
- PC Windows 11
- Servers
- Workstation PC's
Accessoires
(*Alle prijzen zijn excl. btw.)De noodzakelijke accessoires zijn nodig om het artikel te gebruiken zoals beschreven